CSIRT-CV recibe la visita de la Agencia de Ciberseguridad de Catalunya para impulsar la colaboración en materia de seguridad digital

La subdirectora de Ciberseguridad y directora del Centro de Seguridad TIC de la Comunitat Valenciana (CSIRT-CV), Carmen Serrano, ha recibido hoy a la directora de la Agencia de Ciberseguridad de Catalunya, Laura Caballero, junto con una delegación de representantes de este organismo, en una jornada destinada a fortalecer las relaciones institucionales y a identificar nuevas oportunidades de cooperación en el ámbito de la ciberseguridad.

Durante el encuentro, se han abordado diversos aspectos relacionados con la protección frente a amenazas digitales y la mejora de la resiliencia de infraestructuras críticas, con el objetivo común de avanzar hacia un entorno digital más seguro y confiable.

Como parte de la visita, la delegación catalana ha recorrido el Laboratorio de Ciberseguridad Industrial de CSIRT-CV, un espacio de referencia dedicado a la investigación, la experimentación con equipos reales y la detección de vulnerabilidades. Este laboratorio contribuye a prevenir ataques y a reducir el impacto de incidentes provocados por la ciberdelincuencia, consolidando así a CSIRT-CV como un centro pionero en la materia.

Con iniciativas como esta, CSIRT-CV reafirma su compromiso de colaboración con otras administraciones públicas y organismos especializados, con el fin de reforzar la ciberseguridad a nivel institucional y proteger tanto a la ciudadanía como al tejido empresarial.

 

Múltiples vulnerabilidades críticas afectan a Thunderbird

Se han identificado múltiples vulnerabilidades en diferentes versiones del cliente de correo Thunderbird, desarrolladas por Mozilla. Estos fallos de seguridad, aunque mitigados en parte por el diseño del propio cliente (que desactiva los scripts en los correos), representan un riesgo importante en determinados escenarios. Además, se ha detectado un error administrativo por parte de Mozilla al asignar un identificador CVE, lo cual podría dificultar la gestión de vulnerabilidades por parte de los equipos de ciberseguridad.

Análisis

Mozilla ha emitido dos avisos de seguridad en los que detalla varias vulnerabilidades críticas y moderadas que afectan a las versiones 128.11 y 139 de Thunderbird. Estas vulnerabilidades también tienen relación con versiones anteriores de Firefox, ya que ambos productos comparten gran parte del mismo motor de renderizado y procesamiento.

Entre las vulnerabilidades más destacadas se encuentran:

      • CVE‑2025‑5283: Esta vulnerabilidad crítica está relacionada con un fallo de doble liberación de memoria (“double-free”) en la biblioteca libvpx, utilizada para procesar contenido de video en WebRTC. En escenarios donde se intenta inicializar una sesión de WebRTC tras un error de asignación de memoria, el sistema puede intentar liberar dos veces la misma dirección, lo que podría permitir a un atacante ejecutar código malicioso si logra manipular esa memoria.
      • CVE‑2025‑5262: En este caso, no se trata de una vulnerabilidad técnica per se, sino de un error en la asignación del identificador CVE. Mozilla lo asignó incorrectamente, cuando esta gestión debía haber sido realizada por otro organismo autorizado. Este tipo de errores pueden provocar problemas de trazabilidad, dificultando la implementación de parches o la documentación de riesgos en las organizaciones.
      • CVE‑2025‑5280 y CVE‑2025‑5282 : Se refieren a fallos en la seguridad de la memoria, donde el acceso a zonas de memoria no seguras o no autorizadas podría ser aprovechado por un atacante para ejecutar código arbitrario, sobre todo en contextos que simulen un entorno de navegador.
      • Otras vulnerabilidades moderadas incluyen fallos de aislamiento entre orígenes (lo que puede permitir fugas de información entre pestañas o marcos de diferentes dominios), problemas con el copiado de comandos (“Copy as cURL”) que no escapan correctamente caracteres peligrosos, y condiciones que podrían permitir ataques de clickjacking o desbordamientos leves.

Aunque muchas de estas vulnerabilidades no se pueden explotar directamente a través del correo electrónico (ya que Thunderbird bloquea scripts por defecto), sí representan un riesgo si el contenido del correo se renderiza en contextos más amplios, o si el usuario interactúa con enlaces o archivos maliciosos adjuntos.

Recursos Afectados

    • Thunderbird 128.11 y versiones anteriores no parcheadas.
    • Thunderbird 139 y versiones anteriores.
    • Entornos que usan bibliotecas compartidas como libvpx, especialmente en conjunto con WebRTC.
    • Sistemas o usuarios que utilizan funcionalidades como “Copy as cURL” sin validación o sanitización de entradas.
    • Equipos de seguridad que gestionan CVEs de manera automatizada, que podrían verse afectados por la confusión generada por la mala asignación del CVE‑2025‑5262.

Recomendaciones

    • Actualizar inmediatamente Thunderbird a las versiones corregidas (128.11, 139 o superior), donde ya se han aplicado los parches de seguridad.
    • Si se utiliza Firefox o entornos similares, asegurarse también de aplicar las actualizaciones correspondientes, ya que las vulnerabilidades de memoria podrían ser compartidas entre productos.
    • Evitar la apertura de archivos adjuntos sospechosos o enlaces no verificados desde Thunderbird, especialmente si se utilizan funcionalidades como WebRTC o comandos CLI generados desde el cliente.
    • En entornos corporativos, verificar la consistencia de los identificadores CVE registrados con fuentes oficiales y ajustar la documentación si se detectan asignaciones incorrectas.
    • Monitorizar el comportamiento de Thunderbird en entornos con acceso a red, asegurando que no se permite la ejecución de código fuera del entorno controlado del cliente de correo.

Referencias

Vulnerabilidad crítica CVE‑2025‑55145 en productos Ivanti

Se ha detectado una vulnerabilidad grave en varios productos de la empresa Ivanti, que podría permitir a un atacante remoto autenticado secuestrar conexiones HTML5 existentes.

La vulnerabilidad CVE‑2025‑55145 ha sido publicada por INCIBE‑CERT el 9 de septiembre de 2025. 

    • Se trata de un fallo de autorización (“missing authorization”) en versiones específicas de los productos Ivanti: Ivanti Connect Secure (antes de la versión 22.7R2.9 o 22.8R2), Ivanti Policy Secure (antes de la 22.7R1.6), Ivanti ZTA Gateway (antes de 2.8R2.3‑723) e Ivanti Neurons for Secure Access (antes de la 22.8R1.4). 
    • El fallo permite que un atacante remoto que ya tiene credenciales de autenticación (autenticado) secuestrar conexiones HTML5 existentes. Es decir, aunque no se logre entrar sin autenticación, una vez dentro podría interceptar, modificar o comprometer sesiones que ya estén activas. 
    • En la información disponible, se indica que la corrección ya fue desplegada el 2 de agosto de 2025 para esas versiones que corrigen la vulnerabilidad. 
    • El puntaje CVSS v3.1 asignado es 8.90 (Alta gravedad), con los siguientes parámetros destacados: acceso remoto a través de red, baja complejidad de ataque, privilegios bajos requeridos, interacción del usuario necesaria, confidencialidad e integridad fuertemente comprometidas, disponibilidad menos afectada.

Recursos Afectados

Los productos Ivanti afectados son los siguientes, en sus versiones no parcheadas:

    • Ivanti Connect Secure (versiones anteriores a 22.7R2.9 o 22.8R2) 
    • Ivanti Policy Secure (versiones anteriores a 22.7R1.6) 
    • Ivanti ZTA Gateway (versiones anteriores a 2.8R2.3‑723) 
    • Ivanti Neurons for Secure Access (versiones anteriores a 22.8R1.4) 

Referencias

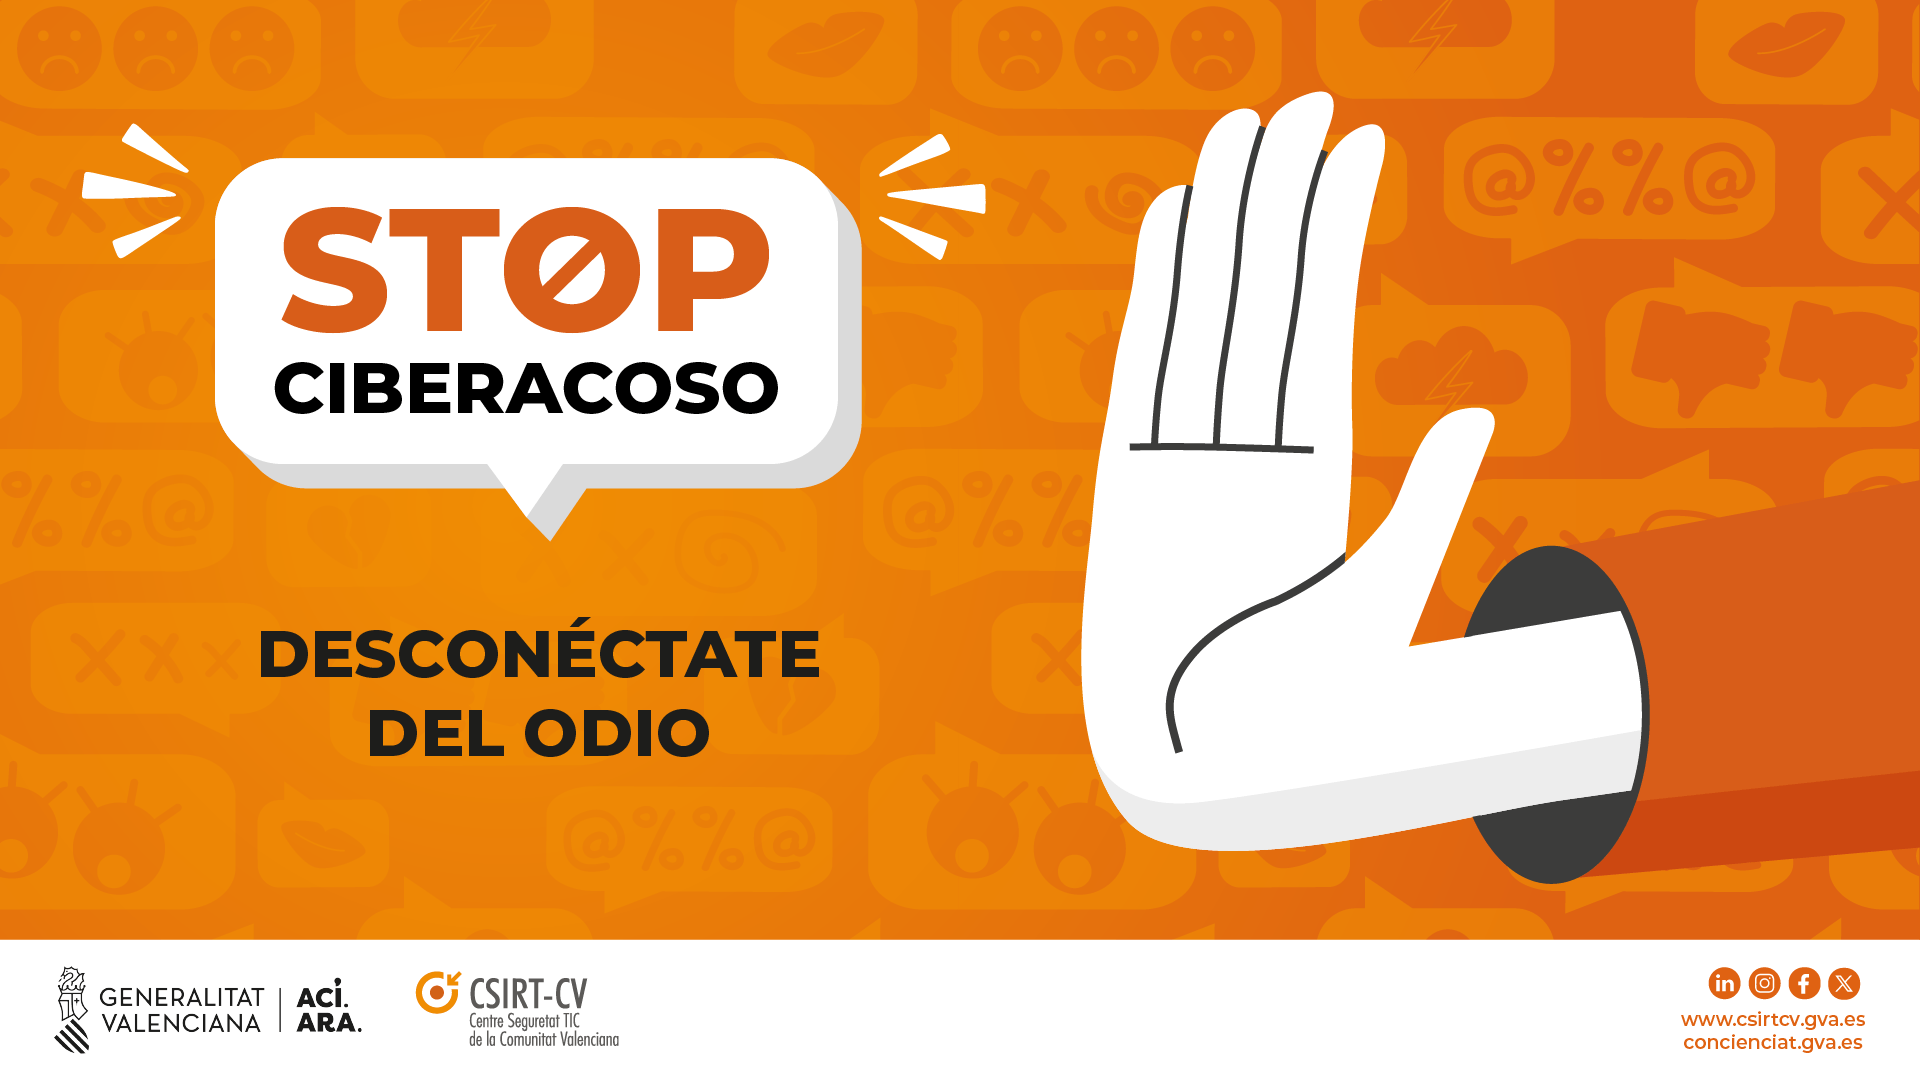
CSIRT-CV presenta la campaña STOP Ciberacoso. Desconéctate del odio

El ciberacoso se ha convertido en una de las formas más comunes de violencia entre jóvenes, especialmente con el uso creciente de redes sociales, mensajería instantánea y plataformas digitales. A diferencia del acoso tradicional, el ciberacoso puede ocurrir en cualquier momento y lugar, y sus efectos pueden ser devastadores para la salud mental y emocional de quienes lo sufren.

El inicio del curso escolar representa un momento clave para intervenir de forma preventiva. Es una etapa en la que se establecen nuevas relaciones sociales, rutinas y dinámicas grupales. Por tanto, es el momento idóneo para educar, sensibilizar y promover una cultura de respeto y responsabilidad digital, así como para lanzar un mensaje claro y directo: STOP Ciberacoso.

Atendiendo a ello, desde CSIRT-CV, vamos a lanzar la campaña STOP Ciberacoso bajo el lema Desconéctate del odio con el objetivo de dotar a los jóvenes y menores de herramientas, prácticas para identificar, prevenir y actuar ante situaciones de ciberacoso, así como para fomentar el uso seguro y positivo de las tecnologías. También se busca implicar a toda la comunidad educativa (docentes, familias y alumnado) en la creación de un entorno digital seguro y libre de violencia.

A partir del 15 de septiembre, atento a nuestros perfiles en Facebook, X y en el portal de concienciación concienciaT de CSIRT-CV: https://concienciat.gva.es/tips_de_seguridad/stop-ciberacoso-desconectate-del-odio/

Descubre todos los recursos y materiales que hemos preparado para ti. STOP Ciberacoso.

Accede aquí para leer la nota de prensa de la Generalitat sobre la campaña STOP Ciberacoso. Desconéctate del odio.