Vulnerabilitat crítica en MongoDB

MongoDB ha alertat recentment els administradors de sistemes sobre l’existència d’una vulnerabilitat d’alta gravetat que podria ser explotada per a dur a terme atacs d’execució remota de codi (RCE) contra servidors vulnerables. Segons el fabricant, l’explotació d’esta fallada permetria a un atacant comprometre completament la instància afectada, per la qual cosa es recomana aplicar les actualitzacions de seguretat de manera immediata.

La vulnerabilitat, identificada com a CVE-2025-14847, es deu a un maneig inadequat de la inconsistència del paràmetre de longitud en el servidor MongoDB. Esta fallada pot ser explotada per atacants remots no autenticats, mitjançant atacs de baixa complexitat i sense interacció de l’usuari, que permeten l’execució de codi arbitrari i la possible presa de control del sistema.

Segons l’avís de seguretat de MongoDB, el problema està relacionat amb la implementació de la compressió zlib, i pot provocar l’exposició de memòria en monticle no inicialitzada durant el processament de determinades peticions. Una explotació exitosa podria afectar greument la confidencialitat, integritat i disponibilitat de les dades emmagatzemades en la base de dades.

Les versions afectades inclouen múltiples branques de MongoDB, des de versions recents fins a branques antigues encara desplegades en nombrosos entorns, la qual cosa incrementa el risc en sistemes no actualitzats.

Des de CSIRT-CV es recorda la importància de mantindre els sistemes actualitzats, especialment en servicis crítics com les bases de dades. MongoDB recomana actualitzar de manera immediata a una versió corregida. En aquells casos en els quals no siga possible aplicar el pedaç de manera immediata, s’aconsella deshabilitar temporalment la compressió zlib i reforçar els controls de xarxa, limitant l’exposició dels servidors MongoDB mitjançant firewalls i segmentació de xarxa. Així mateix, es recomana monitorar possibles indicadors de compromís després de l’aplicació de les mesures correctores.

Per a més informació tècnica i detalls oficials sobre esta vulnerabilitat, poden consultar-se les següents referències.

Referències:


https://jira.mongodb.org/browse/server-115508
https://www.bleepingcomputer.com/news/security/mongodb-warns-admins-to-patch-severe-rce-flaw-immediately/
Vulnerabilitat crítica en NVIDIA Isaac Launchable

NVIDIA ha publicat un butlletí de seguretat el desembre de 2025 en què alerta sobre la correcció de múltiples vulnerabilitats crítiques que afecten NVIDIA Isaac Launchable, una ferramenta utilitzada en entorns de robòtica i simulació. Segons el fabricant, l’explotació d’estes vulnerabilitats podria permetre a un atacant remot executar codi arbitrari, escalar privilegis, provocar denegacions de servici i manipular dades, de manera que comprometria greument els sistemes afectats.

El butlletí, actualitzat el 22 de desembre de 2025, detalla tres vulnerabilitats catalogades amb severitat crítica (CVSS 9.8) que afecten totes les versions anteriors a la 1.1. Les fallades identificades permeten la seua explotació a través de la xarxa, sense necessitat d’autenticació prèvia ni interacció per part de l’usuari, la qual cosa incrementa notablement el risc.

Entre les vulnerabilitats corregides es troben problemes derivats de l’ús de credencials predefinides i d’execucions amb privilegis innecessaris. En concret, les CVE CVE-2025-33222CVE-2025-33223 i CVE-2025-33224 podrien ser aprofitades per un atacant per a obtindre control total del sistema, de manera que afectaria la confidencialitat, integritat i disponibilitat dels entorns on s’utilitze Isaac Launchable.

Des de CSIRT-CV es recorda la importància de mantindre el programari actualitzat, especialment en ferramentes que operen en entorns crítics o exposats a xarxa. NVIDIA recomana actualitzar de manera immediata a la versió 1.1 o superior, així com revisar que no existisquen instàncies obsoletes desplegades en entorns productius o de proves. Així mateix, s’aconsella restringir l’accés als sistemes que executen Isaac Launchable i aplicar el principi de mínim privilegi.

Per a més informació tècnica i detalls oficials sobre estes vulnerabilitats, pot consultar-se l’avís de seguretat publicat per NVIDIA.

Referències:

https://nvidia.custhelp.com/app/answers/detail/a_id/5749

CSIRT-CV et desitja un bon Nadal i un Any Nou carregat de ciberseguretat

En estos dies tan especials, des de CSIRT-CV, elCentre de Seguretat TIC de la Comunitat Valenciana, volem desitjar-vos unes bones festes.

Enguany, celebrem 18 anys de compromís amb la seguretat de la informació i la ciberseguretat oferint servicis de prevenció, detecció i resposta davant incidents en la xarxa, amb vocació de servici públic, contribuint a una Comunitat Valenciana més segura i fomentant una cultura de ciberseguretat i bones pràctiques digitals.

Com a centre adscrit a la Direcció General de Tecnologiesde la Informació i les Comunicacions (DGTIC), dins de la Conselleria d’Hisenda,Economia i Administració Pública, renovem el nostre compromís decontinuar protegint, acompanyant i conscienciant a les persones.

Bon Nadal i un Any Nou carregat de ciberseguretat.

Ciberdelinqüents aprofiten l’estrena d’Avatar 3 per a estafes en línia

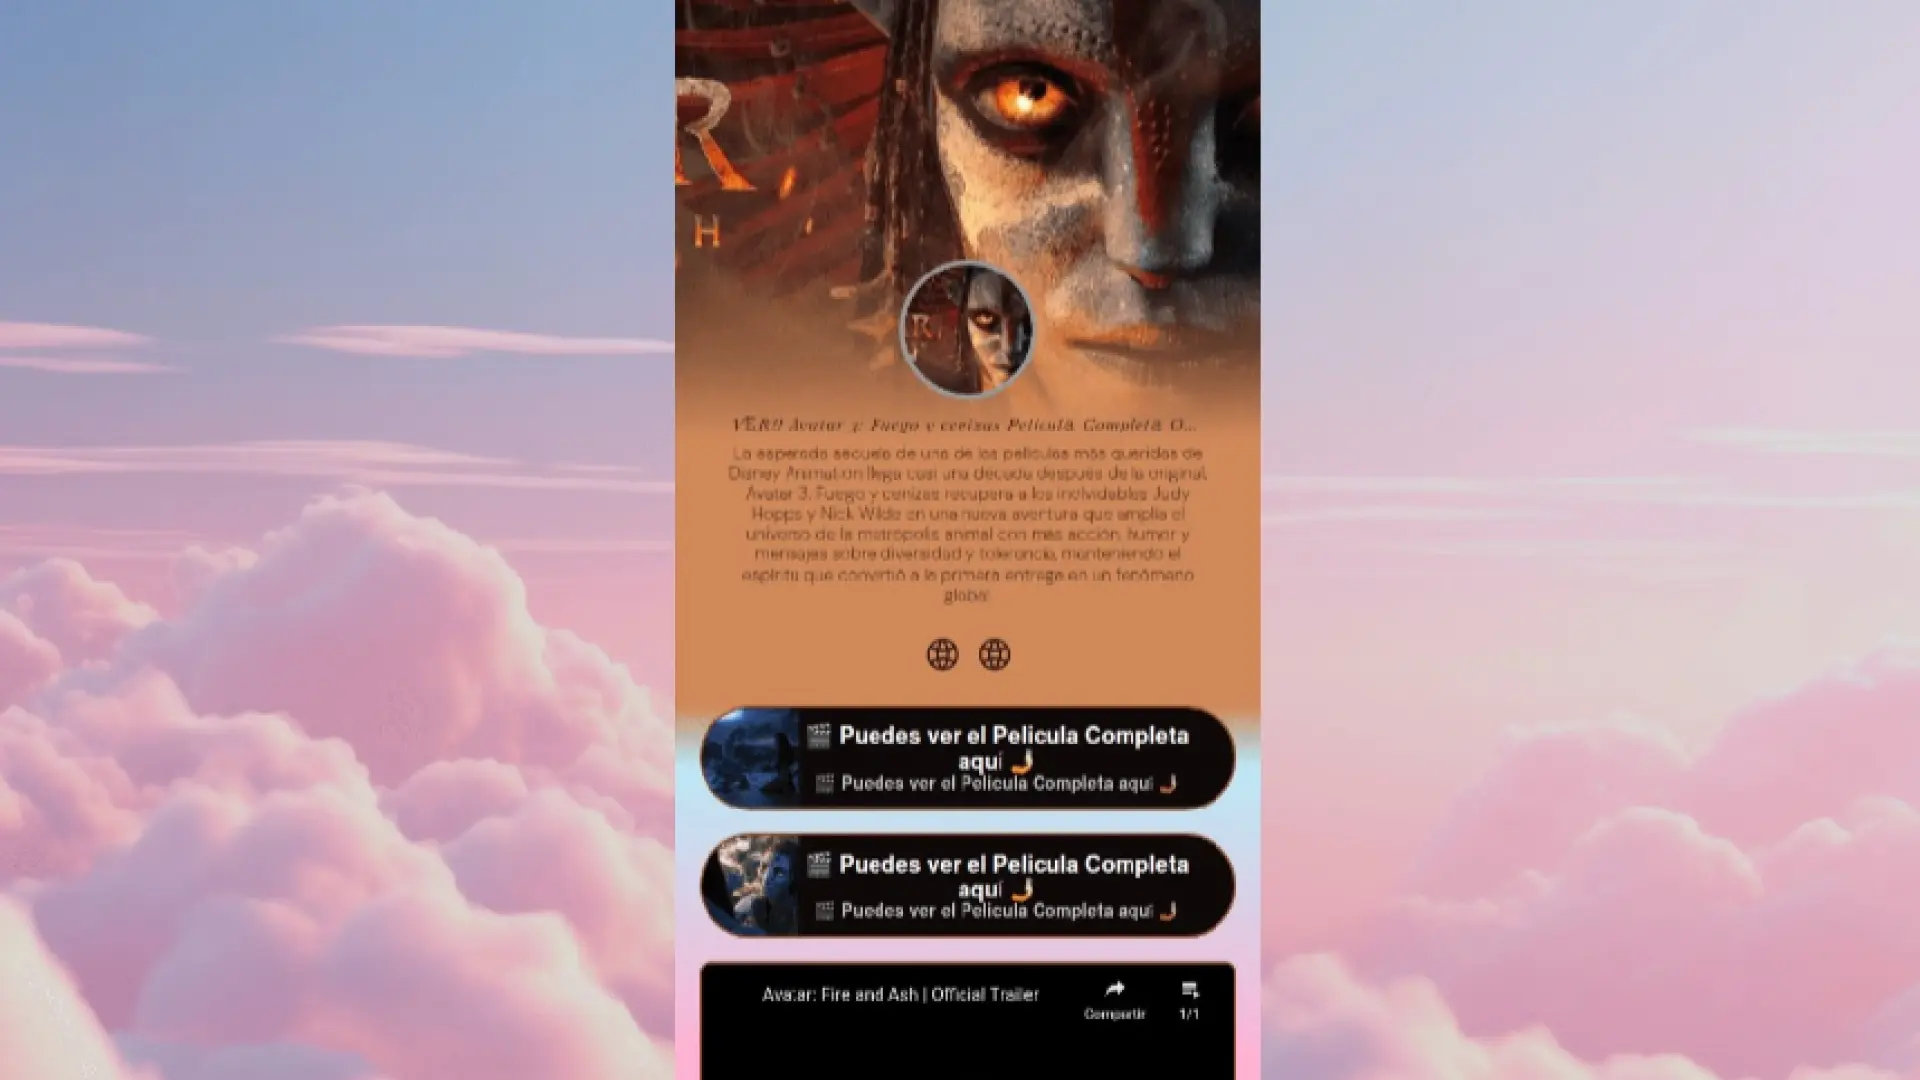
La recent estrena d’Avatar 3 ha generat un gran interés entre els fanàtics, però també ha sigut aprofitada per ciberdelinqüents per a llançar estafes en línia. El gegant de la seguretat Kaspersky ha identificat una sèrie de pàgines fraudulentes que suplanten servicis d’streaming i prometen accés gratuït a la pel·lícula per a enganyar els usuaris i obtindre les seues dades personals.

Estes pàgines falses imiten el disseny de plataformes legítimes, utilitzen logotips semblants i, a vegades, traduccions automàtiques per a aparentar autenticitat. Quan ingressen, els usuaris són convidats a proporcionar informació personal i dades bancàries, sota el pretext de registrar-se o activar un període de prova gratuït.

Els delinqüents darrere d’estes estafes poden usar la informació arreplegada per a cometre fraus, suplantar identitats o vendre les dades a tercers. La campanya ha sigut detectada en diversos idiomes i països, la qual cosa demostra un esforç coordinat per a aprofitar l’expectació que genera la pel·lícula.

Des de CSIRT-CV, recordem que per a evitar ser víctima d’estes estafes és important utilitzar únicament plataformes oficials d’streaming, revisar que la URL siga segura i coincidisca amb el domini del proveïdor oficial, i no fer clic en enllaços de promocions o descàrregues sospitoses que arriben per xarxes socials o correu electrònic.

Referències:

Fraude Avatar Fuego y Ceniza
Imagen de HobbyConsolas